Pourquoi la maintenabilité devient-elle un critère central du bâtiment connecté ?
Un bâtiment connecté ne peut plus être évalué uniquement sur ses fonctions au jour de la réception. Il faut savoir ce qui est installé, qui assure le support, comment appliquer un correctif, restaurer le service et transmettre les informations au prochain exploitant.
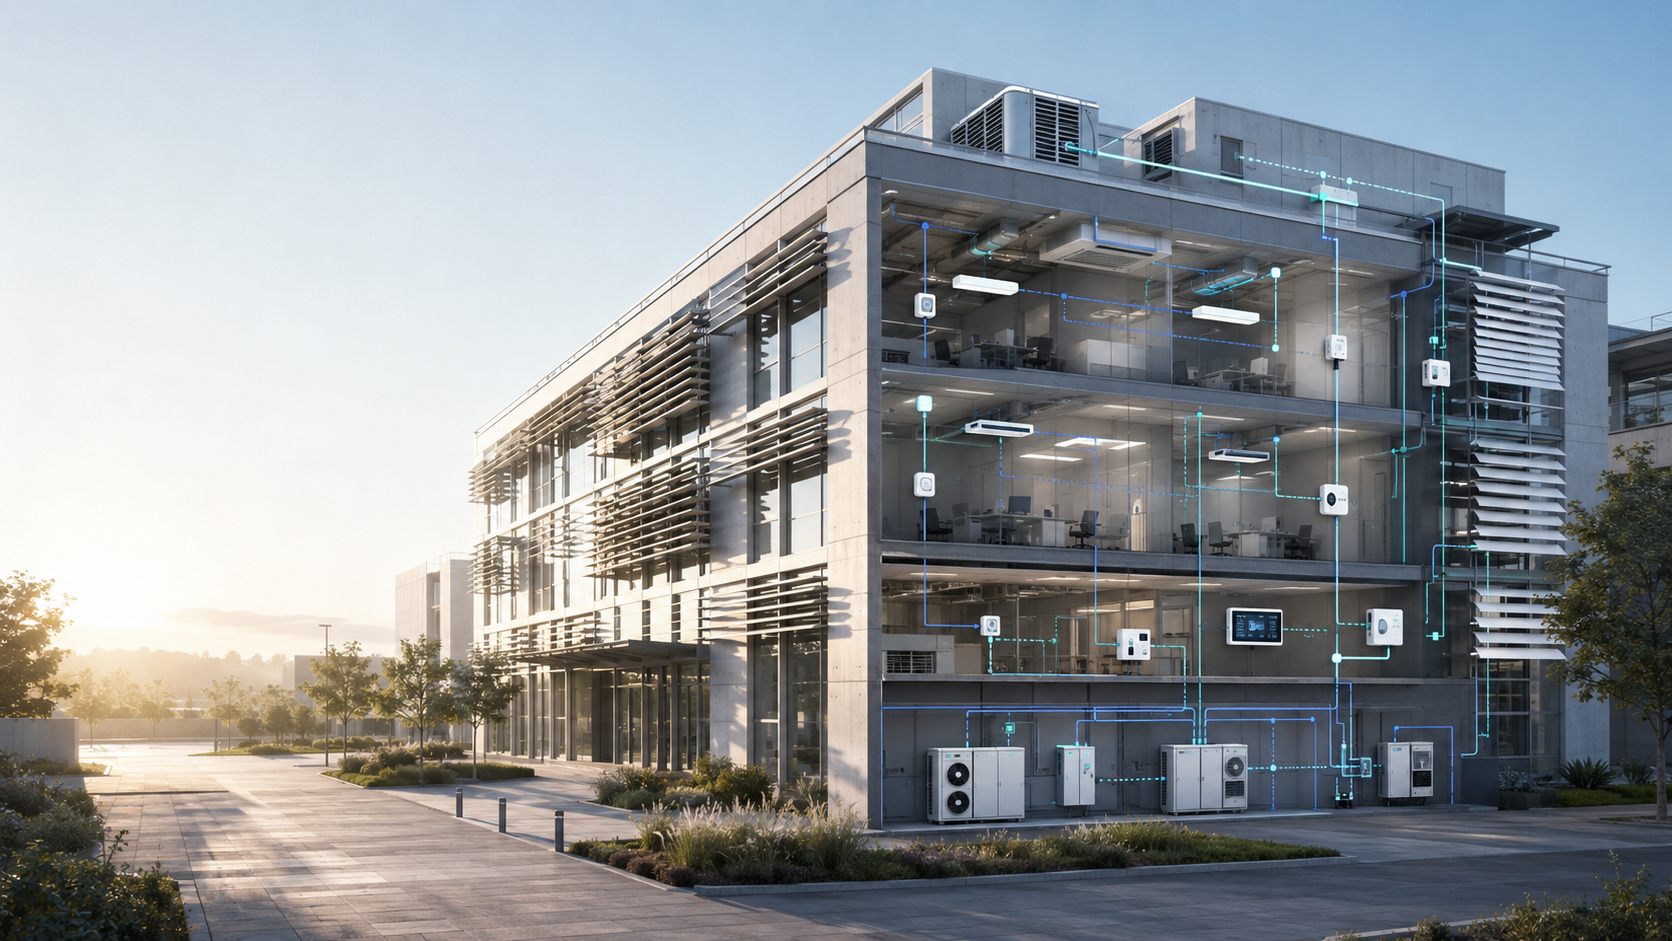
Cette évolution vient d’abord de la convergence entre les équipements techniques et les réseaux numériques. Une GTB, une passerelle KNX/IP, un régulateur CVC, une supervision, un contrôleur d’accès ou un système de protection solaire peuvent dépendre de micrologiciels, de certificats, d’interfaces web et parfois de services cloud.
Elle vient aussi du cadre réglementaire. Le Cyber Resilience Act présenté par la Commission européenne organise progressivement les obligations applicables aux produits comportant des éléments numériques. Toutes les exigences ne sont pas encore applicables, mais le signalement de certaines vulnérabilités et de certains incidents l’est depuis le 11 septembre 2026.
La conséquence métier est immédiate : sans inventaire précis, version logicielle, canal de remontée et procédure d’escalade, l’information peut se perdre entre l’exploitant, le mainteneur, l’intégrateur, le distributeur et le fabricant. La cybersécurité devient alors un problème de documentation et d’organisation autant qu’un problème de pare-feu.
La maintenabilité d’un bâtiment connecté repose sur des équipements identifiés, une architecture documentée et une chaîne d’intervention organisée.
Smart Electro applique déjà cette logique dans la conception de ses réseaux pour bâtiments connectés : segmentation, supervision, documentation et télémaintenance sécurisée doivent être pensées avec les automatismes, et non ajoutées après leur mise en service.
Que faut-il réellement signaler au titre du Cyber Resilience Act depuis septembre 2026 ?
Depuis le 11 septembre 2026, l’article 14 du règlement européen impose aux fabricants de signaler les vulnérabilités activement exploitées dont ils ont connaissance et les incidents graves affectant la sécurité d’un produit numérique.
La première alerte doit être transmise sans retard injustifié et au plus tard dans les 24 heures. Une notification plus complète doit suivre dans un délai maximal de 72 heures. Le signalement passe par la plateforme européenne opérée avec l’Agence de l’Union européenne pour la cybersécurité, l’ENISA.
Une vulnérabilité simplement découverte lors d’un audit n’est pas automatiquement une vulnérabilité « activement exploitée ». Le règlement suppose une preuve fiable d’une exploitation malveillante. De la même façon, un incident grave se caractérise par ses effets réels ou potentiels sur la disponibilité, l’authenticité, l’intégrité ou la confidentialité de fonctions et de données importantes.
Les exigences générales du CRA relatives à la conception sécurisée, à la documentation technique, à l’évaluation de conformité et au marquage CE s’appliqueront pleinement le 11 décembre 2027. Il serait donc incorrect d’affirmer que tous les produits connectés doivent déjà démontrer l’ensemble de leur conformité CRA en octobre 2026.
Quels équipements techniques peuvent entrer dans son champ ?
Selon leur configuration et leur mise sur le marché, les familles suivantes peuvent être concernées :
- automates, contrôleurs GTB et régulateurs CVC connectés ;
- passerelles KNX/IP, BACnet/IP, Modbus TCP ou cloud ;
- interfaces web, applications mobiles et logiciels de supervision ;
- contrôleurs d’accès, équipements de protection solaire et systèmes de sûreté connectés ;
- micrologiciels ou logiciels commercialisés séparément.
Le CRA s’adresse principalement aux fabricants, importateurs et distributeurs. Un intégrateur n’est pas automatiquement fabricant. Il peut toutefois le devenir juridiquement s’il commercialise un produit sous son propre nom ou réalise une modification substantielle avant une nouvelle mise à disposition sur le marché. Cette qualification doit être appréciée au cas par cas.
Comment traduire la cybersécurité dans un CCTP, une recette et un DOE ?
Le CRA ne fournit pas de clause type pour un marché de GTB ou de domotique. Le maître d’ouvrage et le maître d’œuvre doivent transformer les objectifs de sécurité et de support en exigences mesurables, puis vérifier leur exécution.
Que demander dans le CCTP ?
- la référence exacte du produit, sa version matérielle et la version initiale du micrologiciel ;
- l’identité et le rôle du fabricant, de l’importateur, du distributeur et de l’intégrateur ;
- le contact de sécurité et le canal de divulgation des vulnérabilités ;
- la période d’assistance annoncée et la date prévisionnelle de fin de support ;
- les modalités d’authentification, de mise à jour, de sauvegarde et de retour arrière ;
- les règles applicables aux comptes, secrets, certificats et accès distants ;
- les délais contractuels de diffusion et de déploiement des correctifs.
Pour les professionnels qui souhaitent structurer ces documents, la formation Gestion de projet KNX traite précisément la planification, les cahiers des charges, la mise en service, les tests et la préparation du dossier technique.
Que tester pendant la recette ?
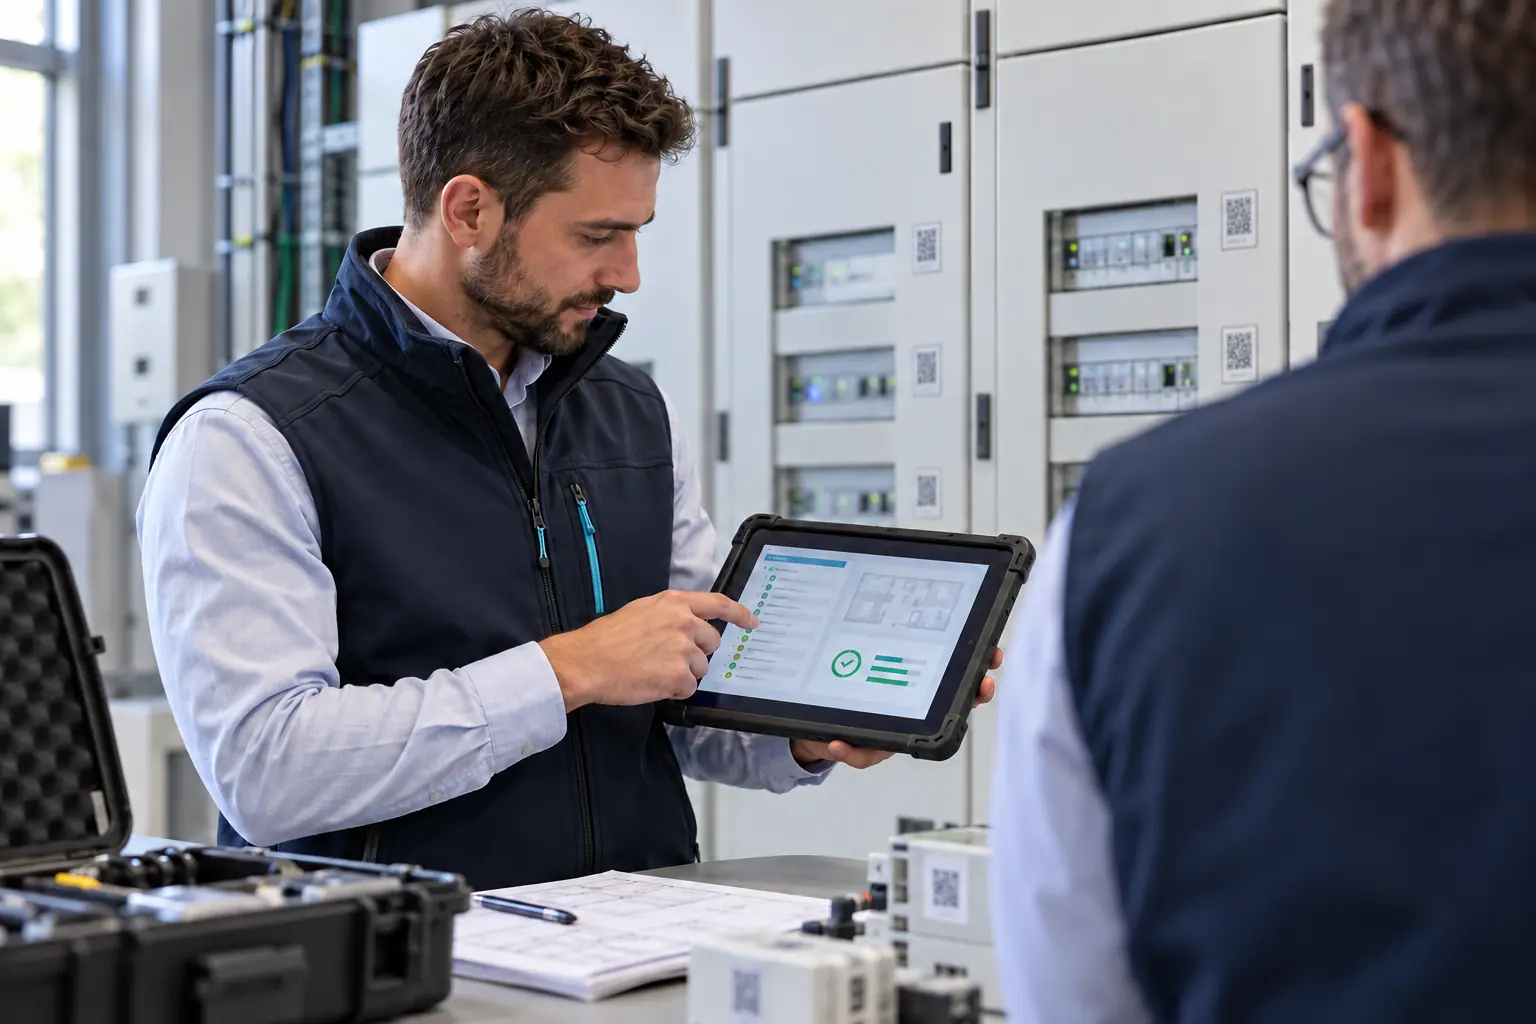
La recette ne doit pas se limiter à vérifier que l’éclairage s’allume ou que la consigne de chauffage change. Elle doit aussi contrôler la capacité à maintenir le système :
- correspondance entre les équipements posés et l’inventaire remis ;
- versions des logiciels et micrologiciels ;
- suppression des comptes temporaires et modification des identifiants initiaux ;
- services réseau, accès cloud et flux réellement nécessaires ;
- sauvegarde du projet, restauration et procédure de retour arrière ;
- réception effective des alertes du fabricant par le mainteneur et l’exploitant.
Que conserver dans le DOE numérique ?
Le DOE doit permettre à une nouvelle équipe de comprendre et reprendre l’installation. Il doit regrouper l’inventaire des actifs, les numéros de série, les adresses réseau, la topologie, les dépendances cloud, les sauvegardes ETS ou de supervision, les certificats remis de manière sécurisée, les contacts de support et le journal des modifications.
La durée de support mérite une attention particulière. Le CRA prévoit à terme une période d’assistance minimale généralement fixée à cinq ans, sauf durée d’utilisation attendue plus courte. Or un automate, une passerelle ou un contrôleur de bâtiment peut rester en service dix à vingt ans. Cinq ans ne constitue donc pas automatiquement une durée adaptée au cycle de vie immobilier.
Cette approche complète les obligations de performance. Notre article sur le décret BACS et les obligations GTB à l’horizon 2030 explique pourquoi des données fiables, exportables et compréhensibles sont indispensables au pilotage énergétique.
Que change KNX Standard v3.0.5 pour la maintenance des installations ?
KNX Association a annoncé la version 3.0.5 de son standard le 15 septembre 2026. Elle fournit aux fabricants de nouveaux mécanismes liés au diagnostic, à l’accès distant et à la mise à jour, sans mettre automatiquement à niveau les installations existantes.
L’annonce officielle de KNX Standard v3.0.5 met en avant quatre évolutions :
- le traitement des couleurs fondé sur le modèle HSV, complété par des fonctions normalisées d’identification, de mesure, de diagnostic et de maintenance pour l’éclairage ;
- une Cloud Interface destinée à permettre un accès distant sécurisé à des installations KNXnet/IP sans dépendre nécessairement d’un VPN ;
- un mécanisme normalisé de mise à jour sécurisée du micrologiciel d’équipements KNX individuels ;
- l’alignement des spécifications de test KNX IoT pour plusieurs interfaces et routeurs.
Ces avancées répondent directement au besoin de cycle de vie. Un mainteneur doit pouvoir identifier l’état d’un équipement, diagnostiquer une anomalie, intervenir à distance et appliquer une mise à jour dans un cadre contrôlé.
La prudence reste néanmoins indispensable. Une Cloud Interface ne rend pas l’accès distant sûr par nature : la robustesse dépendra de l’authentification, des certificats, des droits, de la journalisation et de l’implémentation du fabricant. De même, une fonction de mise à jour sécurisée ne constitue pas à elle seule une conformité au CRA.
Au 8 octobre 2026, les sources officielles consultées ne permettent pas encore d’identifier un premier produit certifié annonçant explicitement l’implémentation de la nouvelle Cloud Interface ou du mécanisme de mise à jour de KNX 3.0.5. Il faut donc demander une référence, une version et une preuve de certification précises, plutôt que la mention générique « compatible KNX ».
Pour replacer ces compétences dans une trajectoire professionnelle plus large, consultez notre guide pour devenir intégrateur GTB et maîtriser les interfaces entre KNX, BACnet, Modbus, DALI et réseaux IP.
Quelles leçons tirer de l’été 2026 pour le confort des bâtiments ?
L’été météorologique 2026 est le plus chaud mesuré en France depuis 1900. Cette séquence confirme qu’une stratégie de confort ne peut reposer uniquement sur la climatisation ou sur l’ouverture nocturne.
Selon le bilan publié par Météo-France, la température moyenne nationale a atteint 24,0 °C, soit 3,6 °C au-dessus de la normale 1991-2020. La France a connu 53 jours en vague de chaleur répartis sur trois épisodes nationaux. L’anomalie moyenne des températures maximales atteint +4,8 °C.
La nuit du 8 au 9 juillet, la température minimale n’est pas descendue sous 30,6 °C à Vivès. Ce record illustre une limite importante : lorsque l’air extérieur reste très chaud, la surventilation nocturne ne suffit plus à évacuer la chaleur accumulée dans le bâtiment.
Quelle séquence technique privilégier ?
- Réduire les apports : protections solaires extérieures, traitement des vitrages exposés, toiture adaptée et limitation des charges internes.
- Évacuer la chaleur : ventilation traversante ou surventilation pilotée seulement lorsque les conditions extérieures sont favorables.
- Améliorer le confort ressenti : les brasseurs d’air ne refroidissent pas la pièce, mais l’ADEME indique une sensation pouvant correspondre à 2 à 3 °C de moins.
- Produire du froid en dernier recours : avec un zonage, des consignes et un suivi des dérives adaptés à l’usage réel.
L’isolation reste indispensable, mais elle ne garantit pas seule le confort estival. Sans protection solaire et sans possibilité d’évacuer la chaleur, elle peut prolonger une surchauffe. Le pilotage doit croiser température intérieure, température extérieure, ensoleillement, vent, occupation, qualité de l’air et disponibilité des ouvrants.
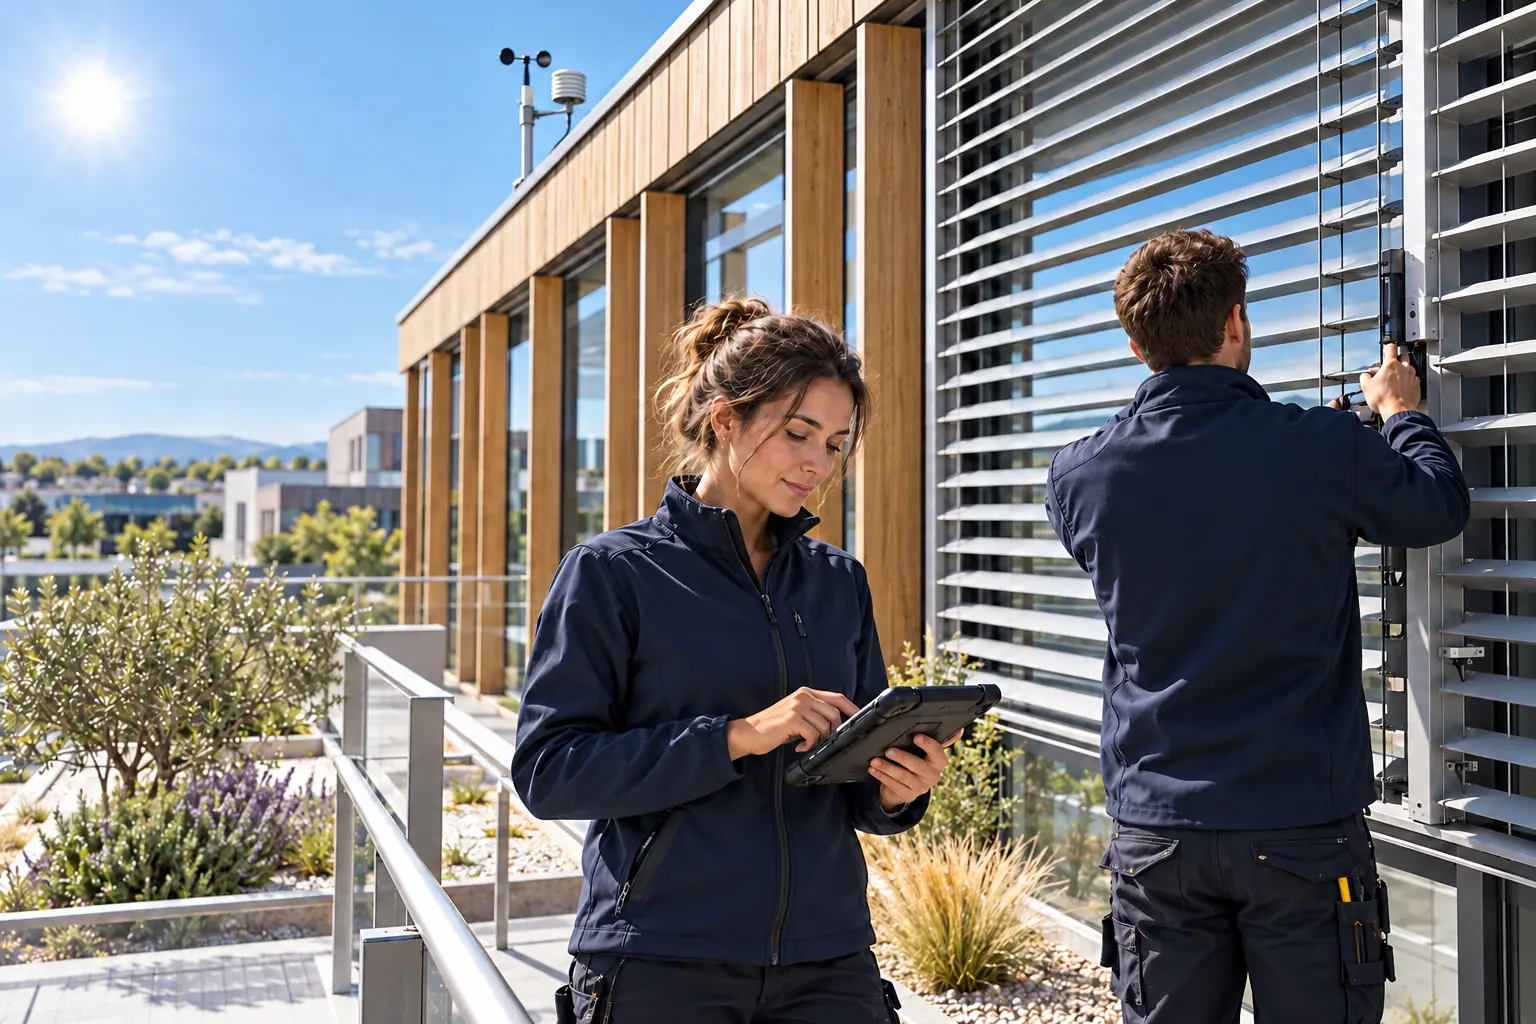
La protection solaire extérieure limite les apports avant que la GTB et le CVC n’aient à compenser la surchauffe.
Quelles autres décisions réglementaires faut-il intégrer dès l’automne 2026 ?
Trois évolutions appellent une action immédiate : l’information France Rénov’ dans la publicité, le passage à 40 % pour certaines toitures et une procédure temporaire d’achat public pour les pompes à chaleur et réseaux de chaleur.
Comment appliquer la mention France Rénov’ depuis le 1er octobre 2026 ?
L’article L. 122-26 du Code de la consommation et l’arrêté du 7 juillet 2026 publié sur Légifrance imposent une information sur les supports qui proposent des travaux de rénovation énergétique de logements.
« Avant de vous engager, le service public vous informe gratuitement pour préparer et sécuriser votre projet : www.france-renov.gouv.fr »
Le message doit apparaître selon des modalités adaptées au support : bandeau sur les imprimés et les vidéos, message après une publicité radio, bannière cliquable pour la communication en ligne et lien permanent sur les sites proposant les travaux concernés. Les ressources graphiques sont disponibles sur la page France Rénov’ destinée aux professionnels.
Quels bâtiments sont concernés par le seuil de toiture à 40 % ?
Depuis le 1er juillet 2026, l’article L. 171-4 du Code de la construction et de l’habitation porte à 40 % la part minimale de toiture devant accueillir, selon les cas, un dispositif de production d’énergie renouvelable, une végétalisation répondant aux critères ou un dispositif équivalent.
Le champ vise notamment certaines constructions, extensions et rénovations lourdes créant plus de 500 m² d’emprise au sol : commerces, bâtiments industriels ou administratifs, bureaux, entrepôts, hôpitaux, équipements sportifs, bâtiments scolaires et parcs de stationnement couverts accessibles au public.
Le seuil passera à 50 % le 1er juillet 2027. Les projets approchant cette date doivent donc réserver dès l’APS les surfaces, accès de maintenance, cheminements électriques, conditions d’étanchéité et interfaces de sécurité incendie. Les exonérations techniques, patrimoniales ou économiques nécessitent des justificatifs et une décision motivée ; elles ne sont pas automatiques.
Que permet la procédure temporaire d’achat public pour les PAC ?
Le décret n° 2026-792 du 15 août 2026 permet, jusqu’au 31 décembre 2026 inclus, de conclure sans publicité ni mise en concurrence préalables certains marchés de travaux d’une valeur estimée inférieure à 140 000 € HT.
Le marché doit porter sur l’installation de pompes à chaleur dans des bâtiments ou sur le raccordement à un réseau de chaleur urbain. L’acheteur reste tenu de choisir une offre pertinente, d’assurer la bonne utilisation des deniers publics, de calculer correctement son besoin et de ne pas contracter systématiquement avec le même opérateur lorsque plusieurs offres peuvent répondre.
Une opération mixte ou un contrat portant principalement sur des fournitures ou de la maintenance doit être qualifié juridiquement avant d’utiliser ce régime. La Direction des affaires juridiques de Bercy publie une fiche dédiée à cette mesure.
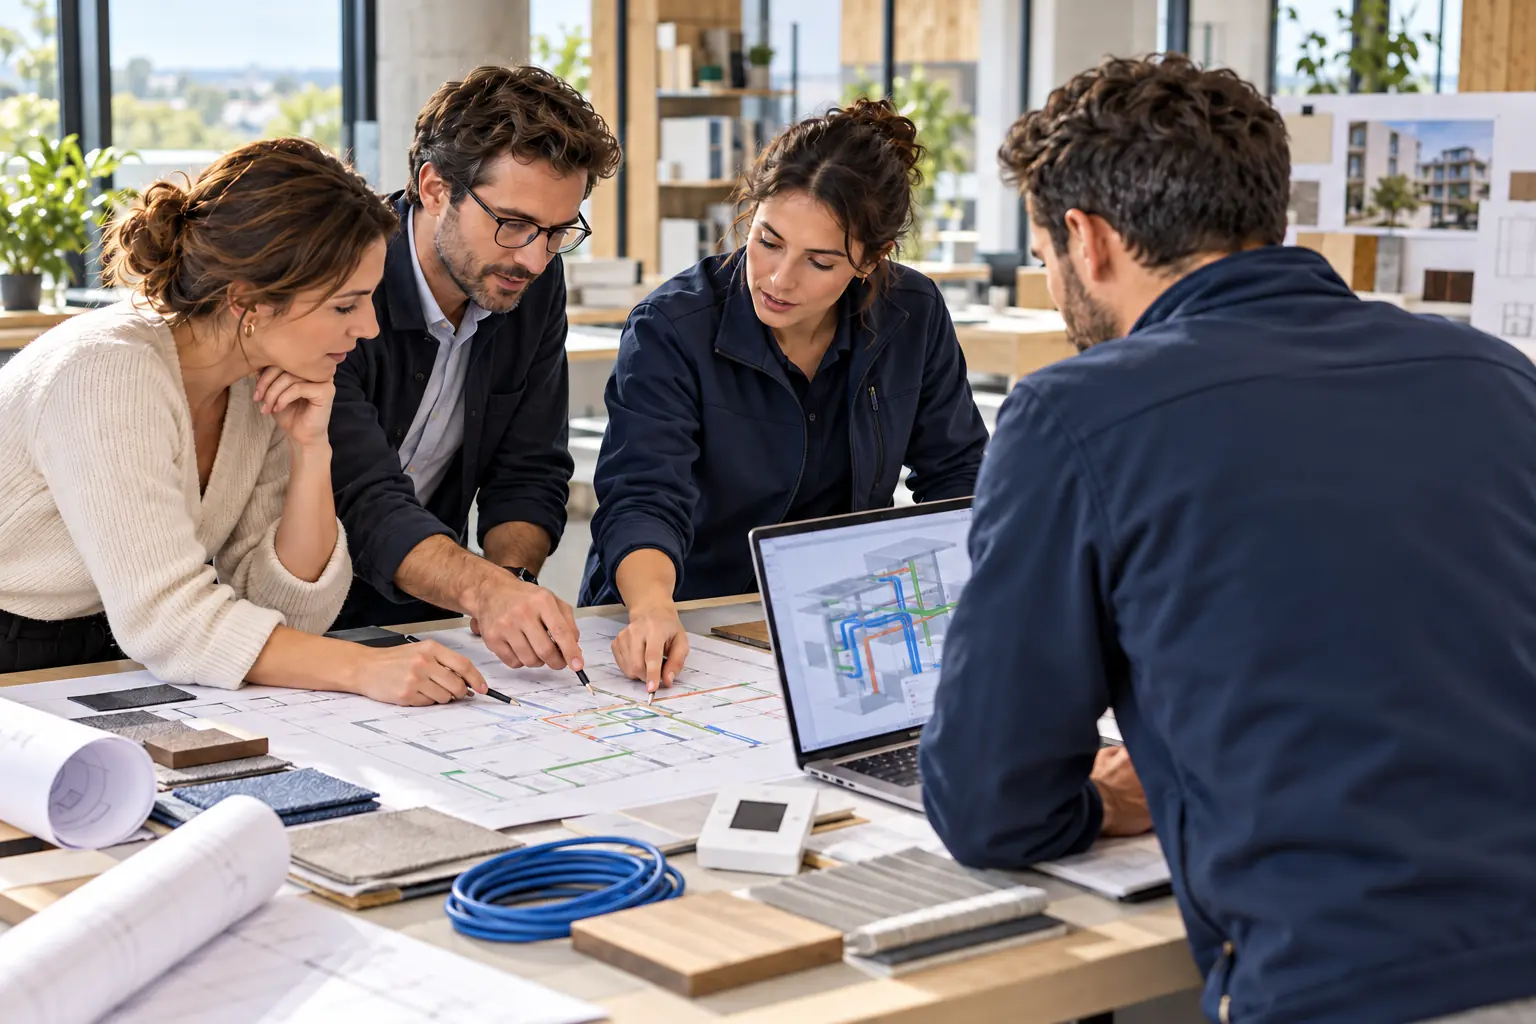
Les décisions de l’automne 2026 doivent être coordonnées entre programme, études, architecture technique, consultation et exploitation.
La maintenabilité est un enjeu commun, mais les actions attendues diffèrent selon la position dans la chaîne de valeur.
- Pour les électriciens : relever les références et versions, sécuriser les accès et remettre des essais de restauration compréhensibles.
- Pour les intégrateurs domotiques et GTB : contractualiser le cycle de vie, les sauvegardes, les alertes fabricant et la réversibilité de la supervision.
- Pour les automaticiens : tester les communications, les droits, les modes dégradés et le comportement après une mise à jour.
- Pour les installateurs CVC : documenter les variateurs, régulateurs, pompes à chaleur, passerelles et dépendances cloud.
- Pour les storistes : relier la protection solaire aux mesures de température, d’ensoleillement et de vent, avec des scénarios de repli sûrs.
- Pour les bureaux d’études : relier chaque exigence du CCTP à une méthode de vérification et à une pièce du DOE.
- Pour les exploitants : organiser la veille, l’escalade, le déploiement des correctifs, les sauvegardes et le remplacement des produits arrivés en fin de support.
- Pour les maîtres d’ouvrage : intégrer le coût du support, de la maintenance et de la réversibilité dans l’analyse des offres.
Cette vision système rejoint les principes détaillés dans notre article sur les évolutions 2024 de la NF C 15-100 : un protocole ou un matériel ne constitue jamais, à lui seul, une preuve de conformité ou de performance.
Questions fréquentes
Voici les réponses directes aux questions que posent le plus souvent les maîtres d’ouvrage, exploitants, intégrateurs et bureaux d’études.
Le Cyber Resilience Act est-il entièrement applicable depuis septembre 2026 ?
Non. Depuis le 11 septembre 2026, l’obligation de signaler certaines vulnérabilités activement exploitées et certains incidents graves est applicable aux fabricants. L’application générale des exigences produit interviendra le 11 décembre 2027.
Un intégrateur GTB doit-il effectuer lui-même le signalement à l’ENISA ?
Pas automatiquement. L’obligation réglementaire vise d’abord le fabricant. L’intégrateur et l’exploitant jouent néanmoins un rôle essentiel pour détecter l’événement, préserver les preuves et transmettre rapidement l’information au bon interlocuteur.
KNX 3.0.5 met-il à jour les installations KNX existantes ?
Non. Il s’agit d’une spécification mise à disposition des fabricants. Les nouvelles fonctions nécessitent des produits, versions logicielles et certifications compatibles. Une installation existante ne les acquiert pas automatiquement.
Une connexion distante sans VPN est-elle nécessairement sécurisée ?
Non. La sécurité dépend de l’authentification, des certificats, des droits, du chiffrement, des journaux et de l’implémentation du fabricant. L’absence de VPN décrit une architecture, pas un niveau de sécurité garanti.
Le DOE doit-il contenir la nomenclature complète des composants logiciels ?
Le CRA demande au fabricant de tenir une nomenclature des composants logiciels, souvent appelée SBOM. Sa remise intégrale au maître d’ouvrage n’est pas une obligation générale. Elle peut être prévue contractuellement avec un niveau de détail et des règles de confidentialité adaptés.
Le seuil de toiture passera-t-il encore à 50 % ?
Oui. Pour les bâtiments entrant dans le champ de l’article L. 171-4, le seuil est de 40 % du 1er juillet 2026 au 30 juin 2027, puis de 50 % à compter du 1er juillet 2027. Les conditions d’application et éventuelles exonérations doivent être vérifiées pour chaque opération.
Comment préparer un bâtiment connecté réellement maintenable ?
La première étape consiste à cartographier les équipements, leurs versions, leurs dépendances et leurs responsables. La deuxième est de tester la sauvegarde, la restauration et la circulation d’une alerte. La troisième est d’inscrire ces exigences dans les marchés et les contrats de maintenance.
Un pré-audit de maintenabilité permet d’identifier rapidement les angles morts : équipements sans support documenté, comptes partagés, sauvegardes non testées, dépendances cloud inconnues, absence de procédure de retour arrière ou DOE incomplet.
Smart Electro peut accompagner cette qualification à la jonction entre électricité, réseaux, KNX, GTB, CVC, comptage et exploitation. Pour analyser une architecture existante ou préparer un nouveau projet, utilisez le formulaire de contact Smart Electro.
À propos de Smart Electro
Smart Electro conçoit, intègre et maintient des installations électriques, domotiques KNX et solutions de gestion technique du bâtiment dans le Doubs, le Jura et les secteurs limitrophes.
L’entreprise intervient sur les architectures électriques et numériques du bâtiment, les automatismes, la gestion énergétique, les réseaux IP, l’IRVE et la sécurité. Smart Electro Formation accompagne également les professionnels avec des formations KNX, GTB et protocoles du bâtiment orientées vers la mise en œuvre réelle, la documentation et la maintenance.