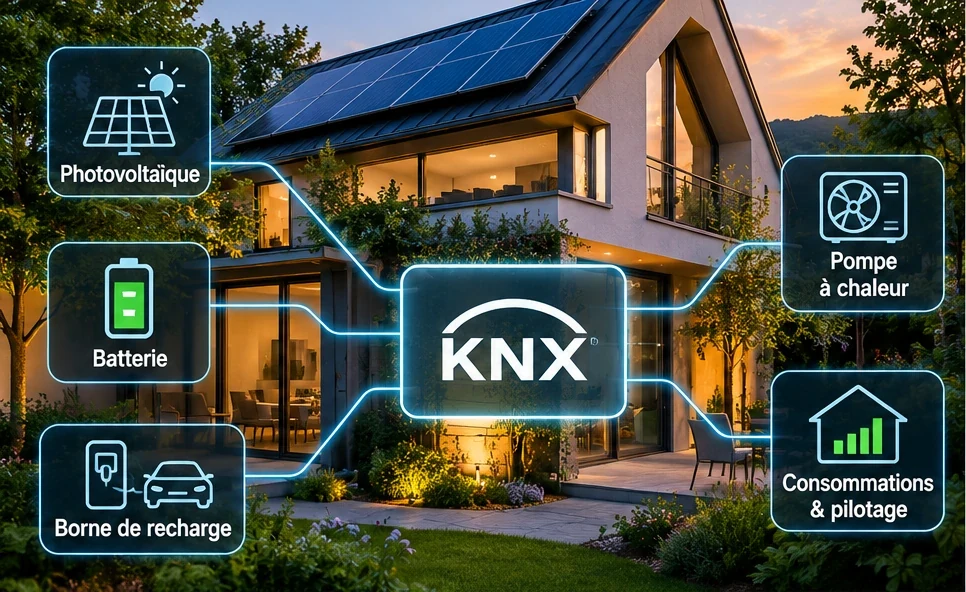
Pourquoi la cybersécurité concerne-t-elle désormais les installations KNX ?
Une installation KNX ne se résume plus à des commandes d’éclairage. Dans une maison, une école ou un immeuble tertiaire, elle peut piloter les stores, le chauffage, la ventilation et communiquer avec des superviseurs, des passerelles IP ou des services distants. Plus les systèmes sont interconnectés, plus la protection des accès, des équipements et des échanges devient importante.
Le risque n’est pas uniquement le vol de données : une commande non autorisée peut perturber le confort, les horaires de fonctionnement, l’accès au bâtiment ou certains équipements techniques. Le niveau de protection doit être proportionné à l’usage et aux conséquences possibles d’un incident.
Cybersécurité d’un bâtiment tertiaire connecté
KNX IP Secure et KNX Data Secure : quelles différences ?
KNX IP Secure protège les échanges KNX sur le support IP, notamment entre équipements IP compatibles. Il est pertinent pour les dorsales et les communications IP exposées à d’autres réseaux. Il ne transforme pas automatiquement toutes les lignes KNX TP en communications chiffrées.
KNX Data Secure protège les échanges applicatifs entre appareils compatibles, sur les supports pris en charge. Son activation et son périmètre dépendent des équipements et de la configuration du projet ETS. Les deux approches répondent à des besoins différents et peuvent être complémentaires.
Pour maîtriser la configuration et la gestion des clés, découvrez notre formation KNX Secure. La mise en service sécurisée repose notamment sur les certificats des appareils, leurs clés FDSK et les clés gérées dans ETS. Le projet ETS, ses sauvegardes et les informations de récupération doivent être protégés et transmis selon une procédure maîtrisée.
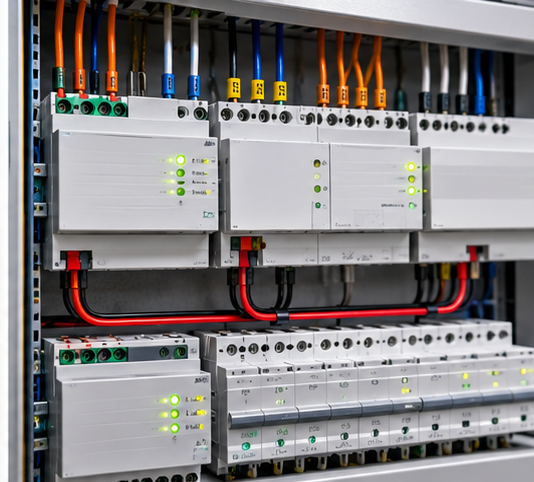
Armoire de GTB et équipements KNX
Le Cyber Resilience Act change-t-il les règles en 2026 et 2027 ?
Le règlement européen (UE) 2024/2847, appelé Cyber Resilience Act (CRA), encadre la cybersécurité des produits comportant des éléments numériques commercialisés dans l’Union européenne. Il s’adresse principalement aux fabricants et aux autres opérateurs économiques concernés par la mise sur le marché de ces produits.
Depuis le 11 septembre 2026, les fabricants concernés doivent notifier les vulnérabilités activement exploitées et certains incidents graves. Les principales exigences du règlement s’appliqueront à partir du 11 décembre 2027. Il serait donc incorrect d’annoncer une obligation générale de conformité au 1er janvier 2027.
Pour approfondir les conséquences sur la maintenance, consultez notre article le bâtiment connecté passe à la maintenabilité, consacré notamment au Cyber Resilience Act. Le CRA ne signifie pas que tout intégrateur devient automatiquement fabricant. En revanche, le choix des produits, les mises à jour, la documentation et les modalités de maintenance deviennent des sujets contractuels et techniques importants. Une modification substantielle ou une commercialisation sous son propre nom peut modifier les responsabilités : l’analyse doit se faire au cas par cas.
Mise en service et sécurisation de l’installation
Quelles sont les bonnes pratiques de sécurité pour une GTB KNX ?
La première mesure est de cartographier les flux : KNX TP, KNX IP, DALI, Modbus, supervision, accès distant, services cloud et équipements des occupants. Il faut ensuite séparer autant que possible le réseau technique des réseaux invités ou bureautiques et n’autoriser que les communications nécessaires.
Un accès distant ne doit pas consister à publier directement une interface KNX ou un superviseur sur Internet. On privilégie un accès chiffré et authentifié, des comptes nominatifs, des droits limités, une journalisation adaptée et une révocation simple des accès prestataires.
La maintenance doit prévoir un inventaire des versions, des sauvegardes ETS et superviseur, une politique de mises à jour validées, la conservation sécurisée des clés et des essais de restauration. Les mots de passe par défaut, les accès partagés permanents et les équipements non maintenus sont à traiter en priorité.
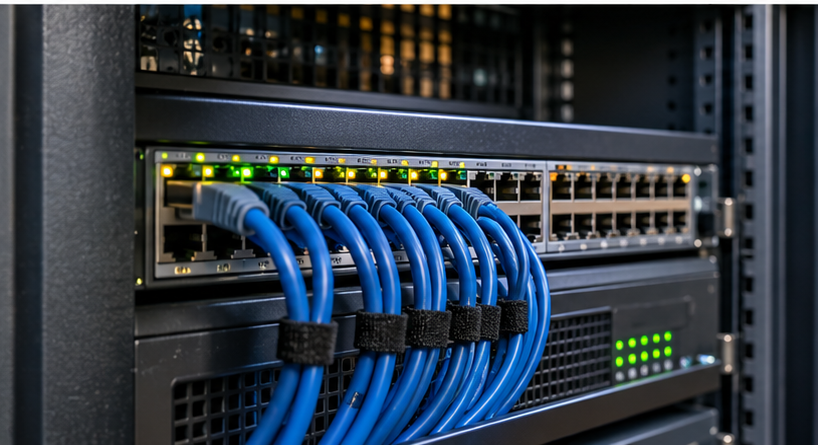
Réseau IP et segmentation de la GTB
Un exemple concret dans un bâtiment tertiaire
Imaginons une école ou un immeuble de bureaux : KNX pilote l’éclairage, les stores et certaines consignes CVC. Un superviseur GTB collecte des états et des consommations ; une passerelle échange avec d’autres protocoles. Le réseau bureautique et le réseau d’automatisation sont séparés par des règles de filtrage documentées.
Le prestataire intervient via un accès distant temporaire et authentifié. Les appareils KNX compatibles sont configurés en mode Secure là où le besoin le justifie, et les clés ETS sont sauvegardées de façon sécurisée. Une procédure précise qui peut autoriser une intervention, appliquer un correctif, vérifier les fonctions et rétablir la configuration précédente en cas d’échec.
Ce scénario ne garantit pas une sécurité absolue : il réduit la surface d’attaque et facilite l’exploitation. Les exigences doivent être adaptées au site, aux fonctions critiques et aux contraintes de continuité de service.
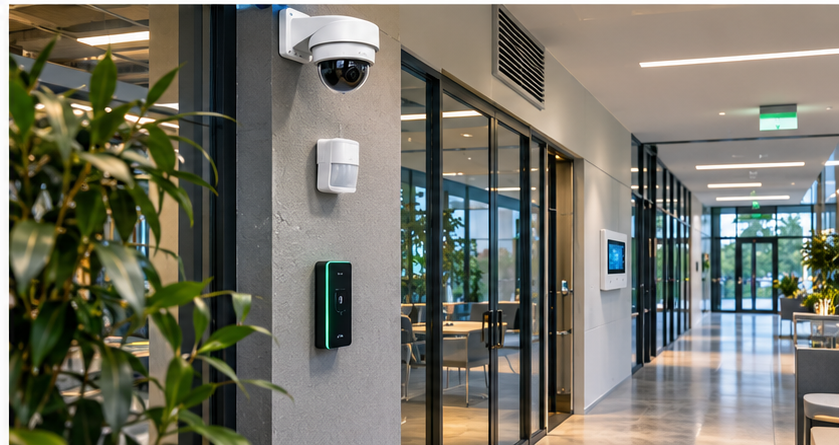
Contrôle d’accès et équipements connectés
Comment préparer un projet neuf ou une rénovation ?
En phase de conception, demander la liste des interfaces, le plan d’adressage, le schéma des accès distants, les fonctions à sécuriser et les engagements de mise à jour des fabricants. Au chiffrage, prévoir du temps pour la configuration réseau, les essais de sécurité, les sauvegardes et la documentation de remise au client.
Pour une installation existante, commencer par un audit des interfaces IP, des accès et des versions plutôt que remplacer systématiquement tout le matériel. La compatibilité KNX Secure doit être vérifiée référence par référence. L’intégrateur peut ensuite proposer un plan de réduction des risques progressif, compatible avec le budget et l’exploitation du bâtiment.
KNX IP Secure protège le transport KNX sur IP ; KNX Data Secure protège les données applicatives entre appareils compatibles ; déclaration CRA depuis 11/09/2026 ; application principale 11/12/2027.
Questions fréquentes
KNX Secure est-il obligatoire dans toutes les installations ?
Il n’existe pas d’obligation générale imposant KNX Secure à toutes les installations. Son intérêt dépend des risques, de l’architecture et des équipements compatibles.
Une interface KNX IP Secure suffit-elle à sécuriser toute la GTB ?
Non. Elle protège son périmètre de communication IP KNX ; la segmentation, les accès distants, les superviseurs et les autres protocoles demandent des mesures complémentaires.
Le CRA impose-t-il une mise en conformité de tous les bâtiments en 2027 ?
Non. Le CRA vise les produits avec éléments numériques et les opérateurs économiques concernés ; il ne crée pas une obligation générale de rénovation de toutes les GTB existantes.
Un projet ETS doit-il être sauvegardé ?
Oui, en pratique une sauvegarde maîtrisée du projet et des éléments nécessaires à la maintenance est essentielle, particulièrement lorsque KNX Secure est utilisé.
À propos de Smart Electro
Smart Electro accompagne les projets KNX et GTB dans le Doubs, le Jura et autour de Pontarlier. Découvrez nos formations techniques et notre formation KNX Base.